Faille PHP2Shell : urgence mondiale sur le cœur du Web
Exécution de code à distance (RCE), fuite d'embargo et 884 000 serveurs obsolètes en danger : l'analyse d'urgence de la vulnérabilité PHP2Shell.
1. État des lieux : une vulnérabilité critique révélée sous pression
Le 20 octobre 2026, l'écosystème de l'hébergement Web et de la cybersécurité a basculé dans un état d'alerte maximale. Deux vulnérabilités critiques d'exécution de code à distance (RCE), estampillées CVE-2026-109618 et CVE-2026-109619 et surnommées PHP2Shell, ont fait l'objet d'une fuite d'informations prématurée sur les réseaux sociaux et les forums spécialisés avant la fin officielle de la période d'embargo.
Classées à un niveau de sévérité exceptionnel de 9.2 sur l'échelle CVSS v4.0, ces failles n'affectent pas un plugin tiers ou un framework spécifique, mais le cœur même de l'interpréteur PHP. La quasi-totalité des versions du langage, depuis les anciennes branches 5.x jusqu'à la version 8.5, est directement exposée. Face au risque immédiat d'exploitation massive par des réseaux de bots et des groupes criminels, la PHP Foundation a dû avancer en urgence la publication de ses correctifs au 21 octobre 2026.
L'ampleur de la menace a poussé les agences de cybersécurité gouvernementales et le CERT-EU à tirer la sonnette d'alarme. Alors que PHP propulse plus de 70 % des sites Web mondiaux (notamment à travers des CMS comme WordPress, Drupal ou Laravel), la perspective de voir des centaines de milliers de serveurs compromis ou coupés préventivement d'Internet représente un risque systémique majeur pour l'économie numérique.
2. Comment ça marche : le dépassement de mémoire dans la gestion des flux d'entrée
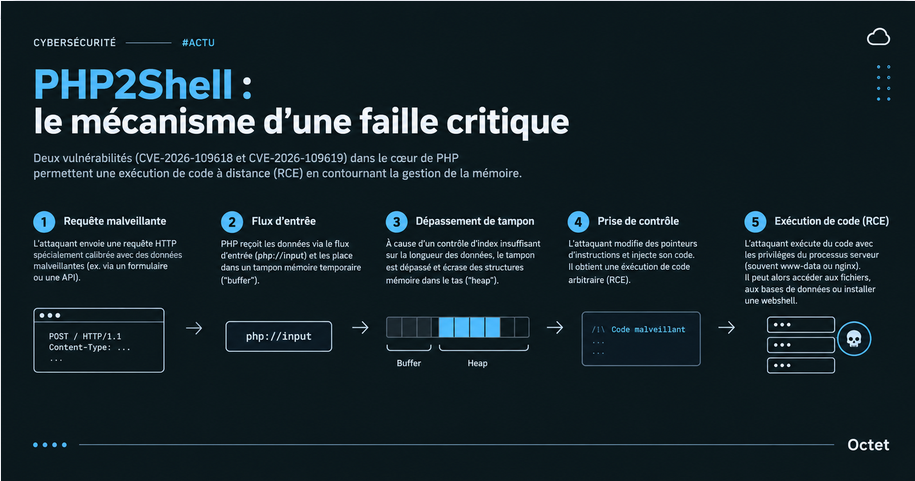
Les vulnérabilités PHP2Shell trouvent leur origine dans une gestion défaillante de la mémoire vive au sein du moteur d'exécution de PHP, plus précisément lors du traitement des flux de données d'entrée (input streams) et de la désérialisation de certains paramètres de requêtes HTTP.
Lorsqu'un serveur Web recevant une requête HTTP transmet des données entrantes à l'interpréteur PHP, ce dernier alloue un tampon mémoire (buffer) temporaire. En raison d'un contrôle d'index insuffisant lors du calcul des longueurs de chaînes de caractères complexes, un attaquant peut fabriquer une requête malveillante spécialement calibrée pour provoquer un dépassement de tampon (buffer overflow) dans le tas (heap).
Ce dépassement de mémoire permet à l'attaquant d'écraser des pointeurs d'instructions internes au moteur PHP. En injectant du code binaire directement dans la mémoire du processus et en redirigeant le flux d'exécution de l'application, l'attaquant obtient une exécution de code arbitraire à distance (RCE) avec les privilèges du processus serveur (souvent www-data ou nginx). Dès lors, l'attaquant peut lire le système de fichiers, accéder aux bases de données confidentielles, installer une porte dérobée (webshell) ou transformer le serveur en nœud d'attaque.
3. Faut-il s'inquiéter : près d'un million de serveurs obsolètes hors de portée des patchs
La réponse courte est oui, l'inquiétude est maximale pour les administrateurs système et les hébergeurs. Même si la PHP Foundation a fait preuve d'une réactivité exemplaire en publiant des correctifs pour les branches activement supportées (PHP 8.2, 8.3, 8.4 et 8.5), la réalité du parc informatique mondial révèle une vulnérabilité structurelle profonde.
Selon les scans de télémétrie réseau publiés par plusieurs entreprises de cybersécurité, près de 884 000 serveurs connectés à Internet exécutent toujours des versions de PHP arrivées en fin de vie (End of Life), notamment les branches PHP 7.x et PHP 8.1. Pour ces systèmes obsolètes, aucun patch officiel n'est distribué par la communauté. Sans intervention manuelle ou application de correctifs communautaires non officiels (backports), ces serveurs restent totalement démunis face aux scripts d'attaque automatisés.
L'autre facteur d'inquiétude réside dans la vitesse d'adoption des attaques. La fuite prématurée des détails techniques sur Hacker News a permis aux chercheurs en sécurité, mais aussi aux cybercriminels, d'analyser le code vulnérable et de mettre au point des preuves de concept (Proof of Concept) fonctionnelles en quelques heures seulement. L'intervalle entre la divulgation de la faille et les premières tentatives d'exploitation à grande échelle s'est réduit à quasi zéro.
4. Que faire concrètement : la stratégie d'urgence pour sécuriser ses serveurs
Face à une vulnérabilité de cette gravité affectant le moteur d'exécution de vos applications Web, l'attentisme n'est pas une option. Les équipes d'ingénierie et d'exploitation doivent appliquer une procédure d'urgence stricte.
Voici les mesures prioritaires à déployer immédiatement :
- Appliquer les mises à jour de version en urgence : Mettez immédiatement à jour l'interpréteur PHP vers les versions patchées (PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 selon votre branche actuelle). Vérifiez l'effectivité de la mise à jour en redémarrant le service PHP-FPM ou le serveur Web Apache/Nginx.
- Isoler et migrer les instances sous PHP obsolète : Si vos applications reposent sur des versions antérieures à PHP 8.2 (comme PHP 8.1, 8.0 ou 7.4), vous devez impérativement isoler ces serveurs derrière un pare-feu applicatif (WAF) doté de règles de filtrage virtuelles (virtual patching) et planifier en urgence la migration du code applicatif.
- Activer le filtrage strict sur les WAF et pare-feux : Mettez à jour les signatures de votre Web Application Firewall (Cloudflare, ModSecurity, AWS WAF) afin d'intercepter et de bloquer les payloads HTTP contenant des motifs de dépassement de tampon sur les flux d'entrée.
- Auditer les journaux d'accès à la recherche de Webshells : Analysez vos logs Web à la recherche de requêtes anormalement volumineuses ou d'erreurs SIGSEGV dans les journaux d'erreurs PHP, et contrôlez l'intégrité des fichiers système pour détecter d'éventuelles créations de fichiers PHP suspects.
Sources :
- Les Numériques — Faille PHP : des milliers de sites pourraient être coupés d'Internet cet après-midi
- The Hacker News — PHP2Shell: Two Unpatched Critical PHP RCE Flaws Trigger Emergency Security Alert
- Patchstack — Major security alert: PHP vulnerable to critical RCE, attacks ongoing
- Threat Landscape — PHP Core RCEs CVE-2026-109618 and CVE-2026-109619 Leak Ahead of Embargo
- CERT-EU — Critical Vulnerabilities in PHP (CVE-2026-109618 & CVE-2026-109619)
Commentaires ()