Quishing : quand un simple QR code devient un piège invisible
Des QR codes frauduleux apparaissent sur les horodateurs et les bornes de recharge. Ce piège, appelé quishing, permet aux pirates de voler vos données bancaires en toute simplicité. Découvrez comment fonctionne cette nouvelle menace.
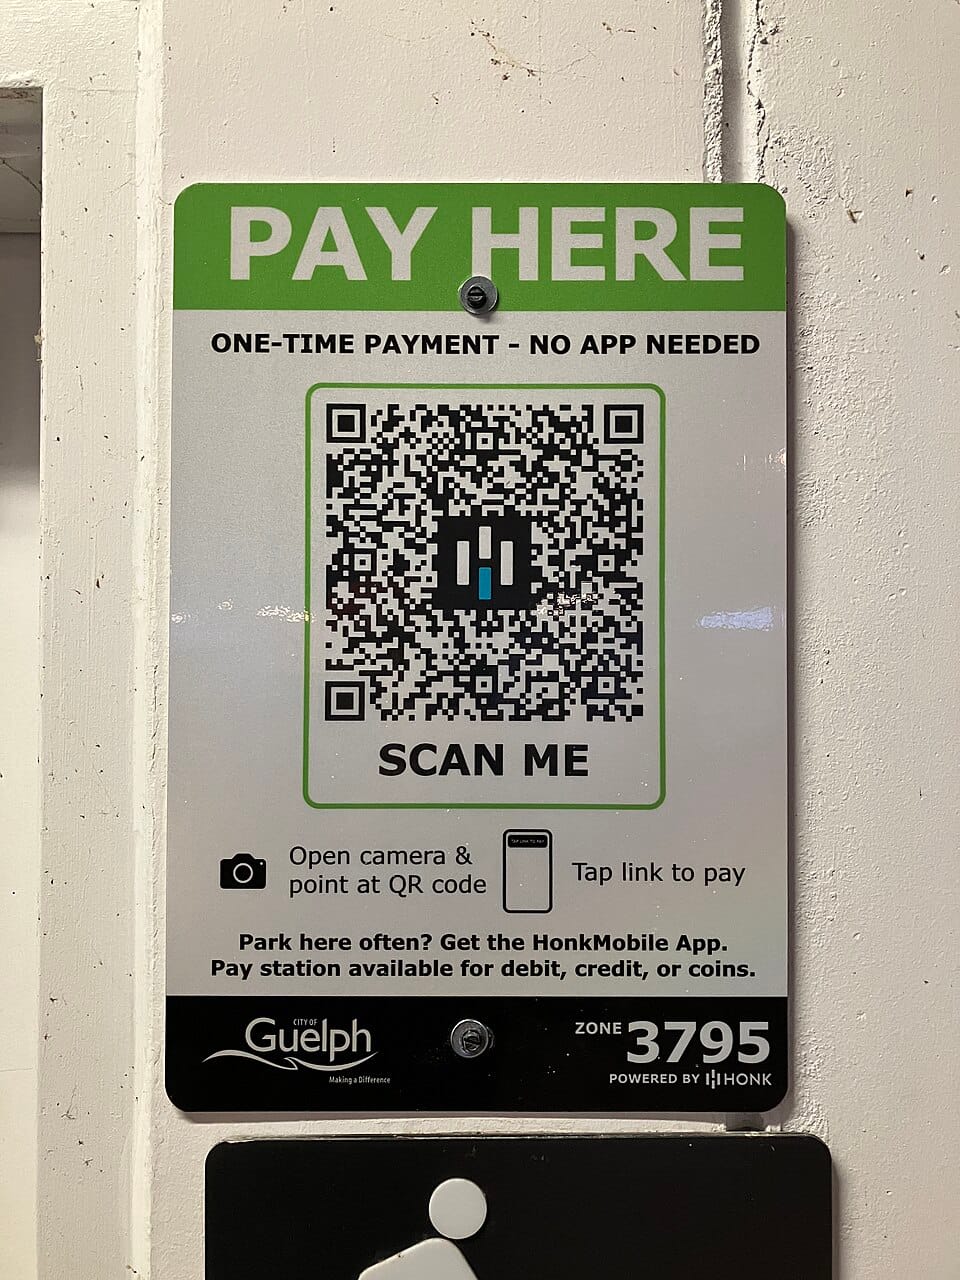
Vous l’avez sans doute remarqué lors de vos derniers déplacements en ville. Sur les horodateurs, les bornes de recharge pour véhicules électriques ou même les tables de certains restaurants, les QR codes sont désormais partout. Ce petit carré de pixels noirs et blancs promet un gain de temps précieux en évitant les files d’attente ou la manipulation de pièces de monnaie. Pourtant, une menace silencieuse baptisée quishing commence à s’inviter sur ces supports physiques.
Le principe est d’une simplicité déconcertante pour les fraudeurs. Au lieu de pirater un système complexe ou de saturer un réseau, les attaquants se contentent de coller une étiquette autocollante par-dessus le code officiel. Pour l’utilisateur pressé, la différence est quasiment invisible à l’œil nu. Une fois scanné, ce code malveillant ne vous dirige pas vers le service de paiement de la ville, mais vers une interface frauduleuse parfaitement imitée.
C’est ici que le piège se referme. En pensant régler votre stationnement ou votre recharge, vous confiez en réalité vos coordonnées bancaires à des serveurs distants. Ce type d'attaque mise sur la confiance que nous accordons à ces outils numériques devenus banals dans notre quotidien urbain. Cette méthode permet aux criminels de contourner les protections logicielles classiques en s'attaquant directement à l'environnement physique des usagers.
Techniquement, le quishing repose sur une redirection habile. Le code QR ne contient pas de virus en soi, mais une simple adresse URL. Pour tromper votre vigilance, les pirates utilisent souvent des réducteurs de liens ou des noms de domaine qui imitent à s'y méprendre ceux des services officiels, comme une version modifiée du portail de votre ville.
Une fois que vous avez validé l'accès, le site frauduleux vous demande de saisir vos informations de paiement ou vos identifiants personnels. Dans certains cas plus sophistiqués, le site agit comme un miroir en temps réel, transmettant vos données au véritable service tout en capturant au passage vos codes de sécurité pour une utilisation ultérieure malveillante.
Faut-il pour autant s'inquiéter à chaque fois que vous sortez votre smartphone ? La menace est réelle car elle exploite une faille humaine plutôt qu'une faille logicielle. Le QR code bénéficie d'une aura de modernité et de praticité qui endort souvent nos réflexes de prudence habituels face à un lien reçu par mail ou par SMS.
De plus, les outils de sécurité classiques, comme les filtres anti-phishing de vos navigateurs, peinent parfois à identifier ces menaces physiques. Puisque l'interaction commence dans le monde réel sur un support papier ou plastique, aucune barrière numérique ne peut empêcher le scan initial. C'est cette absence de filtre préalable qui rend la pratique particulièrement efficace pour les cybercriminels.
Cette menace ne se limite plus aux simples paiements de rue. On voit apparaître des tentatives de quishing dans le milieu professionnel, où des QR codes malveillants sont envoyés par courrier pour dérober des accès d'entreprise. L'attaquant cherche à contourner les barrières de sécurité informatique classiques en utilisant l'écran du smartphone personnel comme porte d'entrée.
Alors, comment vous protéger efficacement sans renoncer à la praticité de cet outil ? Le premier réflexe est visuel et tactile. Avant de scanner un code dans un lieu public, vérifiez qu'il ne s'agit pas d'un autocollant superposé à la borne originale. Si vous sentez une surépaisseur ou si les bords de l'image ne sont pas alignés, passez votre chemin et utilisez une autre méthode de paiement.
Utilisez systématiquement une application de scan qui offre une prévisualisation de l'adresse URL avant de l'ouvrir. La plupart des lecteurs natifs affichent désormais l'adresse cible en haut de l'écran. Si l'URL vous semble étrange, si elle utilise un service de réduction de lien ou si elle comporte des fautes d'orthographe, ne cliquez pas.
Enfin, soyez particulièrement vigilant lorsque le site vers lequel vous êtes redirigé vous demande des informations sensibles de manière précipitée. Un service de stationnement légitime ne vous demandera jamais votre mot de passe de messagerie. En cas de doute, préférez saisir manuellement l'adresse officielle du service dans votre navigateur plutôt que de suivre aveuglément le lien proposé.
Au-delà de la vigilance individuelle, le signalement collectif est essentiel pour enrayer cette pratique. Si vous identifiez un QR code frauduleux sur une borne publique, ne vous contentez pas de passer votre chemin. Prévenez immédiatement le gestionnaire de l'établissement ou les services municipaux concernés. En signalant le piège, vous évitez à des dizaines d'autres utilisateurs de se faire piéger après vous. Cette action citoyenne reste le rempart le plus efficace contre la prolifération de ces étiquettes physiques.
Pour les professionnels et les entreprises, il est également recommandé d'intégrer le quishing dans les campagnes de sensibilisation à la cybersécurité. Il faut rappeler aux collaborateurs qu'un QR code reçu par courrier ou trouvé dans l'espace public doit être traité avec la même suspicion qu'une pièce jointe suspecte. Démythifier l'outil permet de renforcer la posture de sécurité globale de l'organisation face à des attaques qui contournent les filtres informatiques traditionnels.
Enfin, gardez à l'esprit que votre banque ou une administration officielle ne vous demandera jamais de saisir un code secret ou un mot de passe à usage unique immédiatement après un scan. Ces éléments de sécurité sont à votre usage exclusif. Si un site vous les réclame de manière précipitée, coupez la connexion sans attendre. Votre bon sens reste votre meilleure application de sécurité face aux évolutions constantes des méthodes de fraude.
En conclusion, le QR code est un pont pratique entre le monde physique et le numérique, mais il ne doit pas devenir un raccourci pour votre prudence. En prenant quelques secondes pour observer le support et vérifier l'adresse URL, vous neutralisez la grande majorité des menaces. La technologie doit simplifier votre quotidien, pas compliquer votre sécurité. Restez curieux, mais restez attentifs aux détails qui vous entourent.
Sources :
Cybermalveillance.gouv.fr : https://www.cybermalveillance.gouv.fr
ANSSI : https://www.ssi.gouv.fr
Ministère de l'Intérieur : https://www.interieur.gouv.fr
Commentaires ()